 02191094270
 office@amnafzar.net
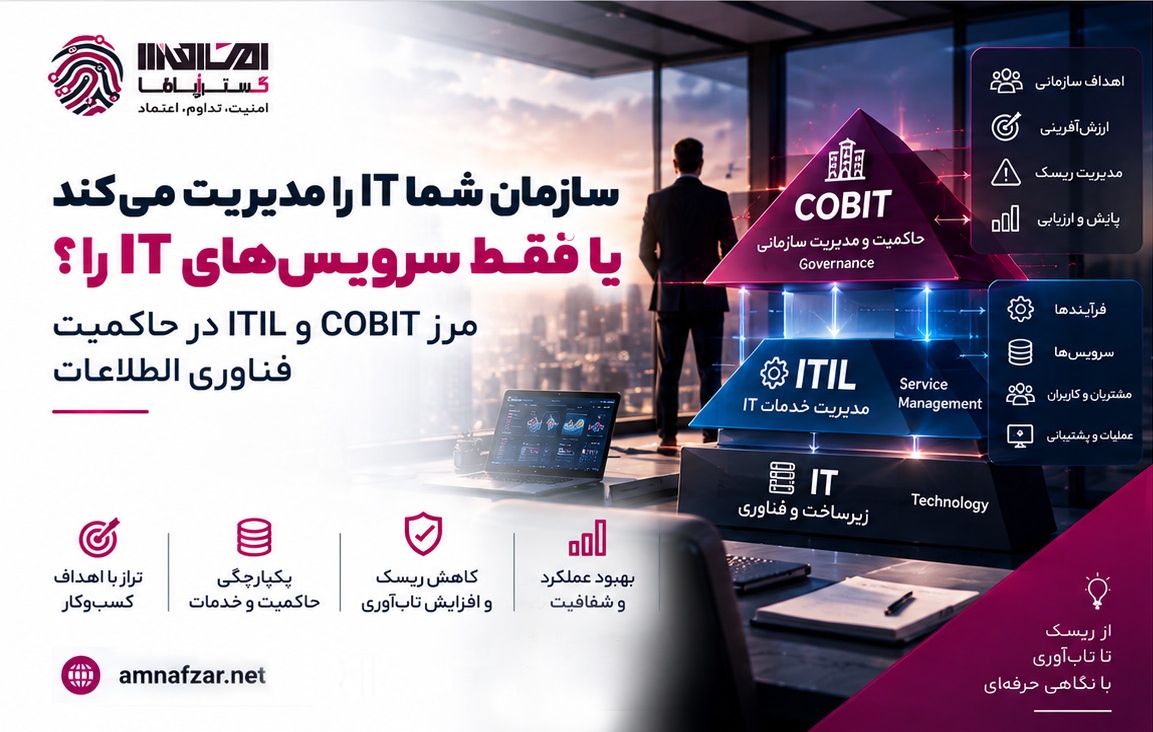
سازمان شما (IT) را مدیریت میکند یا فقط سرویسهای (IT) را؟
۱۴۰۵/۰۷/۲۵
سازمان شما (IT) را مدیریت میکند یا فقط سرویسهای (IT) را؟
مرز (COBIT) و (ITIL) در حاکمیت فناوری اطلاعات
ممکن است سامانه پرداخت سازمان بدون اختلال کار کند، رخدادها در زمان توافقشده رفع شوند و تغییرات هم طبق روال انجام شوند؛ اما هزینه فناوری از بودجه فراتر برود، وابستگی به تأمینکننده افزایش یابد و مدیران ندانند سرمایهگذاریهای (IT) چه ارزشی برای کسبوکار ساختهاند. در چنین وضعیتی مشکل الزاماً در عملیات نیست؛ مسئله میتواند ضعف در تصمیمگیری و پاسخگویی باشد.
تفاوت اصلی (COBIT) و (ITIL) چیست؟
چارچوب (COBIT 2019) حاکمیت و مدیریت اطلاعات و فناوری در سطح سازمان است. این چارچوب با ۴۰ هدف حاکمیتی و مدیریتی در ۵ دامنه، به تعیین مسئولیت تصمیمها، مدیریت ریسک، تخصیص منابع و سنجش ارزش فناوری کمک میکند.
در حالی که چارچوب (ITIL 4) بر مدیریت خدمات، جریان ارزش، کیفیت ارائه خدمت و بهبود مستمر تمرکز دارد؛ از جمله مدیریت رخداد، مشکل، تغییر و سطح خدمت.
این دو چارچوب تکراری یا متضاد نیستند. چارچوب (COBIT) کمک میکند تا سازمان بداند «چه نتیجهای میخواهد، چه کسی پاسخگوست و چه ریسکی قابلپذیرش است»؛ و چارچوب سامانه مدیریت امنیت اطلاعات (ITIL) کمک میکند خدمات برای تحقق آن نتیجه طراحی، ارائه و بهبود داده شوند. ضمن آنکه چارچوب (ITIL) نیز مؤلفه حاکمیت دارد و چارچوب (COBIT) نیز اهداف مدیریتی را پوشش میدهد؛ مرز آنها مطلق نیست.
مرز واقعی را در تصمیمها پیدا کنید، نه نام فرایندها
فرض کنید هدف دسترسپذیری یک سرویس پرداخت از ۹۹٫۵ به ۹۹٫۹ درصد افزایش یابد. نخست باید مشخص شود این بهبود چه اثری بر درآمد و تجربه مشتری دارد، هزینه آن چقدر است و چه مدیری ریسک باقیمانده را میپذیرد. اینها تصمیمهای حاکمیتیاند. سپس تیمهای فنی باید معماری دسترسپذیری، پایش، مدیریت رخداد، تحلیل علت ریشهای و تغییرات لازم را طراحی کنند؛ این بخش به مدیریت خدمات مربوط است.
برای تصمیمگیری درست، گزارش «درصد دسترسپذیری» بهتنهایی کافی نیست. باید هزینه دستیابی به هدف، خسارت هر ساعت اختلال، میزان تحمل ریسک و اثر آن بر فرایند کسبوکار نیز روشن باشد.
مدل یکپارچه؛ از هدف کسبوکار تا شواهد عملیاتی
بهجای اجرای دو پروژه مستقل و ساختن دو مجموعه فرایند و داشبورد، یک زنجیره قابلردیابی طراحی کنید:
۱. هدف کسبوکار: برای مثال، کاهش توقف تراکنشهای پرداخت.
۲. تصمیم و پاسخگویی: تعیین مالک خدمت، مالک ریسک، اختیار پذیرش ریسک و بودجه.
۳. اهداف منتخب (COBIT): انتخاب اهداف متناسب با مسئله، نه اجرای یکسان همه ۴۰ هدف.
۴. روشهای (ITIL): مدیریت سطح خدمت، رخداد، مشکل، تغییر و بهبود مستمر.
۵. شواهد: زمان بازیابی، نرخ تغییر ناموفق، هزینه اختلال و تجربه مشتری.
۶. بازبینی: تصمیم درباره سرمایهگذاری، اصلاح کنترل یا تغییر سطح ریسک پذیرفتنی.
استقرار را از کجا شروع کنیم؟
بهترین نقطه شروع، یک سرویس حیاتی و یک مسئله قابلاندازهگیری است؛ نه استقرار همزمان تمام اجزای (COBIT) و (ITIL). ابتدا مشخص کنید مشکل اصلی ضعف پاسخگویی و اولویتبندی است یا ناپایداری خدمت. سپس نقشها و اختیار تصمیم را روشن کنید، اهداف مرتبط با چارچوب (COBIT) و بهروشهای چارچوب (ITIL) را برگزینید و برای هر تصمیم شواهد قابلآزمون تعریف کنید.
برای نمونه، در پایلوت سرویس پرداخت میتوان هدف «کاهش زیان اختلال» را به مالک کسبوکار، سیاست پذیرش ریسک، روش مدیریت رخداد و تغییر، و شاخصهای زمان بازیابی و هزینه اختلال متصل کرد. پس از یک دوره اندازهگیری، باید هم عملکرد سرویس و هم کیفیت تصمیمهای مدیریتی بازبینی شود.
چه خطاهایی پروژه را کماثر میکنند؟
اجرای تشریفاتی تمام اهداف (COBIT)؛ ساخت داشبوردهای جداگانه و ناسازگار؛ یکیدانستن آموزش یا گواهی با استقرار واقعی؛ سپردن همه تصمیمهای حاکمیتی به واحد (IT)؛ و سنجش موفقیت فقط با تعداد فرایندهای مستندشده. موفقیت زمانی قابل دفاع است که تصمیم، مسئول، کنترل، داده و نتیجه کسبوکار به یکدیگر متصل باشند.
پرسش درست «(COBIT) یا (ITIL)؟» نیست. سازمان باید بداند چه ارزشی از فناوری انتظار دارد، چه ریسکی را میپذیرد، چه کسی پاسخگوست و این تصمیمها چگونه در خدمات روزمره اجرا میشوند. (COBIT) چارچوب تصمیم و پاسخگویی را تقویت میکند و (ITIL) به اجرای هماهنگ و بهبود خدمات کمک میکند. نقطه اتصال آنها، شواهد عملیاتی است که به تصمیم مدیریتی تبدیل میشود.
امنافزار گستر آپادانا در ارزیابی شکاف حاکمیت فناوری اطلاعات، سنجش بلوغ مدیریت خدمات و طراحی نقشه راه یکپارچه (COBIT) و (ITIL) همراه سازمانهاست.