خانه
خدمات فنی امنیت اطلاعات
تیم قرمز | Red-Team
جلوگیری از تهدیدات پیشرفته | Blue-Team
خدمات تخصصی فارنزیک دیجیتال
امن سازی و مقاوم سازی زیرساخت
تست نفوذپذیری پیشرفته شبکه IT
تحلیل و ارزیابی امنیتی کد منبع نرم افزار
طراحی و پیاده سازی و اجرای مراکز داده
استقرار مرکز عملیات امنیت SOC
تست عملکرد نرم افزار (Load-Stress)
خدمات مشاوره و استاندارهای امنیت
مشاوره طراحی و استقرار ISMS
مشاوره طراحی و استقرار ITIL4
امنیت سایبری کنترل صنعتی (OT-CSMS)
ارزیابی سطح بلوغ امنیت
مشاوره امنیت اطلاعات و سایبری - ارائه طرح جامع امنیت
محصولات
سامانه مدیریت امنیت اطلاعات ایزوافزار (ISMS, ITIL)
سامانه مدیریت و مقاومسازی یکپارچه (ParsUHM)
سامانه مدیریت دسترسی کاربران ممتاز (Apadana PAM)
تامین و استقرار سامانه مدیریت رخدادهای امنیتی اسپلانک
ماشین مجازی
ماشین مجازی امن
فرم ها
فرم ثبت ایده
فرم درخواست استخدام
فرم امور مشتریان
انتشارات
مقالات
اخبار
درباره ما
تماس با ما
02191094270
office@amnafzar.net
خانه
خدمات
خدمات فنی امنیت اطلاعات
تیم قرمز | Red-Team
جلوگیری از تهدیدات پیشرفته | Blue-Team
خدمات تخصصی فارنزیک دیجیتال
امن سازی و مقاوم سازی زیرساخت
تست نفوذپذیری پیشرفته شبکه IT
تحلیل و ارزیابی امنیتی کد منبع نرم افزار
طراحی و پیاده سازی و اجرای مراکز داده
استقرار مرکز عملیات امنیت SOC
تست عملکرد نرم افزار (Load-Stress)
خدمات مشاوره و استاندارهای امنیت
مشاوره طراحی و استقرار ISMS
مشاوره طراحی و استقرار ITIL4
امنیت سایبری کنترل صنعتی (OT-CSMS)
ارزیابی سطح بلوغ امنیت
مشاوره امنیت اطلاعات و سایبری - ارائه طرح جامع امنیت
محصولات
سامانه مدیریت امنیت اطلاعات ایزوافزار (ISMS, ITIL)
سامانه مدیریت و مقاومسازی یکپارچه (ParsUHM)
سامانه مدیریت دسترسی کاربران ممتاز (Apadana PAM)
تامین و استقرار سامانه مدیریت رخدادهای امنیتی اسپلانک
ماشین مجازی
ماشین مجازی امن
فرم ها
فرم ثبت ایده
فرم درخواست استخدام
فرم امور مشتریان
انتشارات
مقالات
امنیت شبکه و مقاوم سازی
مقالات علمی
اخبار
درباره ما
تماس با ما
خانه
مقالات علمی
مقالات علمی
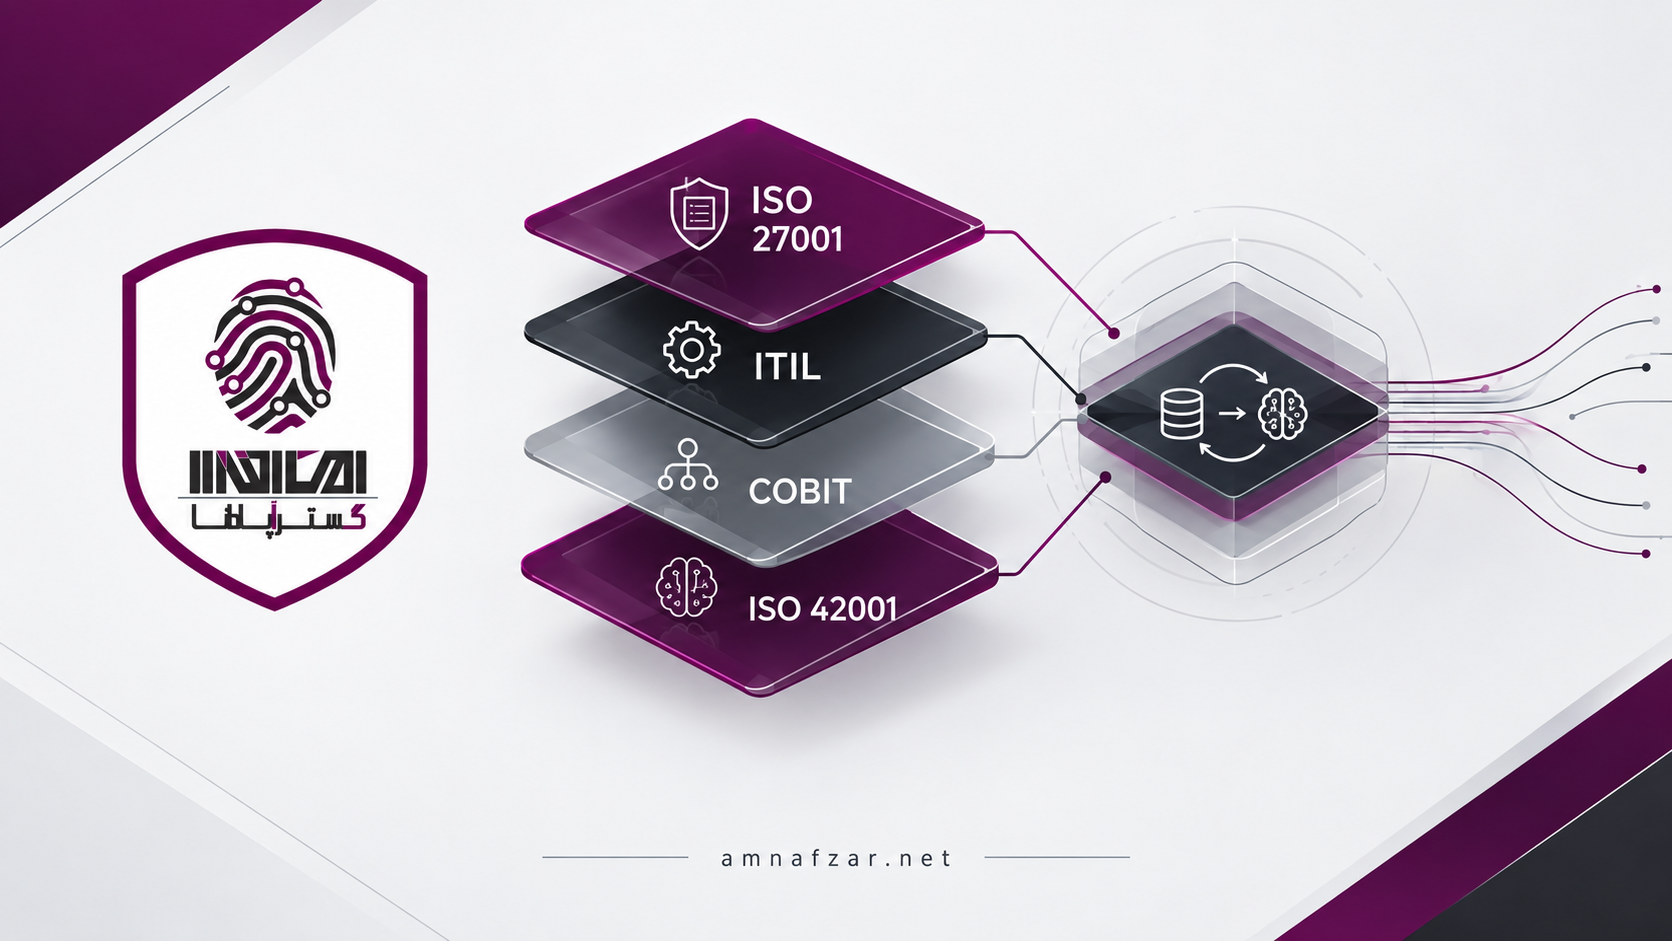
از امنیت اطلاعات تا حاکمیت هوش مصنوعی، چگونه ISO 27001، ITIL، COBIT و ISO 42001 را در یک مدل مدیریتی یکپارچه کنیم؟
چگونه استانداردها و چارچوبهای ISO 27001، ITIL 4، COBIT و ISO 42001 را بدون موازیکاری یکپارچه کنیم؟ راهنمای عملی اتصال حاکمیت، ام...
۱۴۰۵/۰۸/۰۲
13
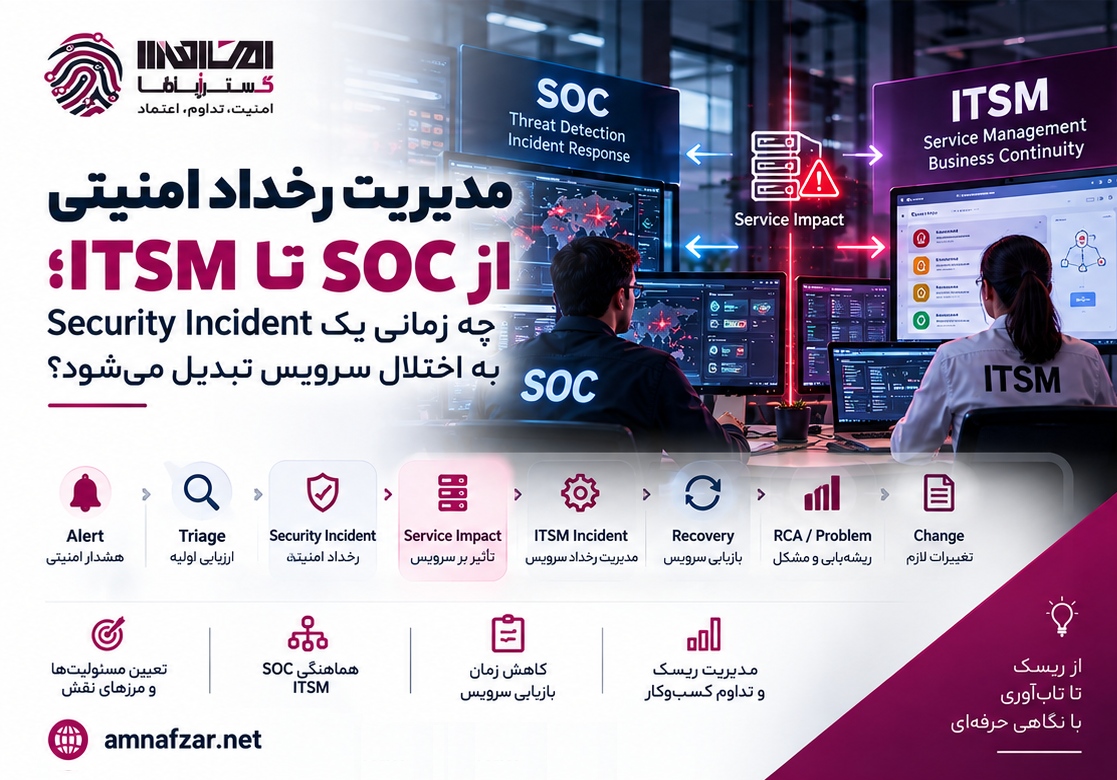
مدیریت رخداد امنیتی از مرکز عملیات امنیت (SOC) تا مدیریت خدمات فناوری اطلاعات (ITSM)
چه زمانی رخداد امنیتی به اختلال سرویس تبدیل میشود؟ راهنمای کاربردی هماهنگی SOC و ITSM، تفکیک شدت تهدید از اولویت بازیابی و مهار ب...
۱۴۰۵/۰۷/۲۶
26
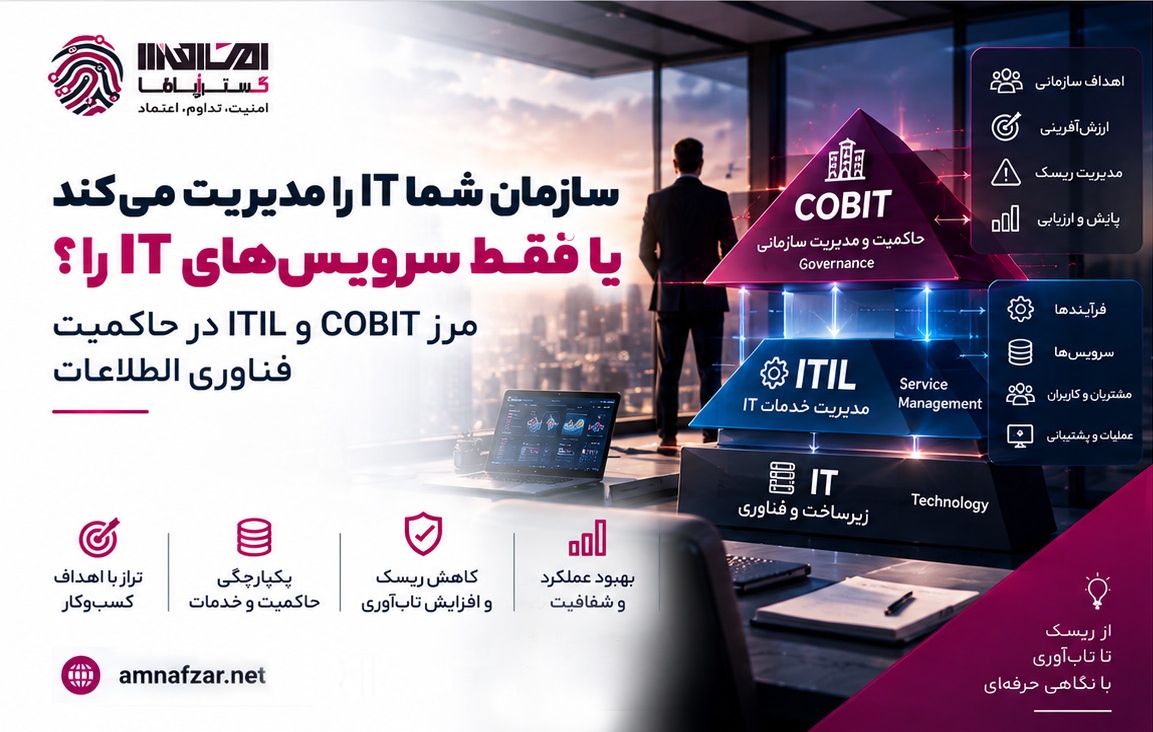
سازمان شما (IT) را مدیریت میکند یا فقط سرویسهای (IT) را؟
تفاوت COBIT و ITIL چیست؟ راهنمای کاربردی پیوند حاکمیت IT و مدیریت خدمات، تصمیمگیری ریسک و طراحی مدل یکپارچه فناوری اطلاعات برای م...
۱۴۰۵/۰۷/۲۵
28
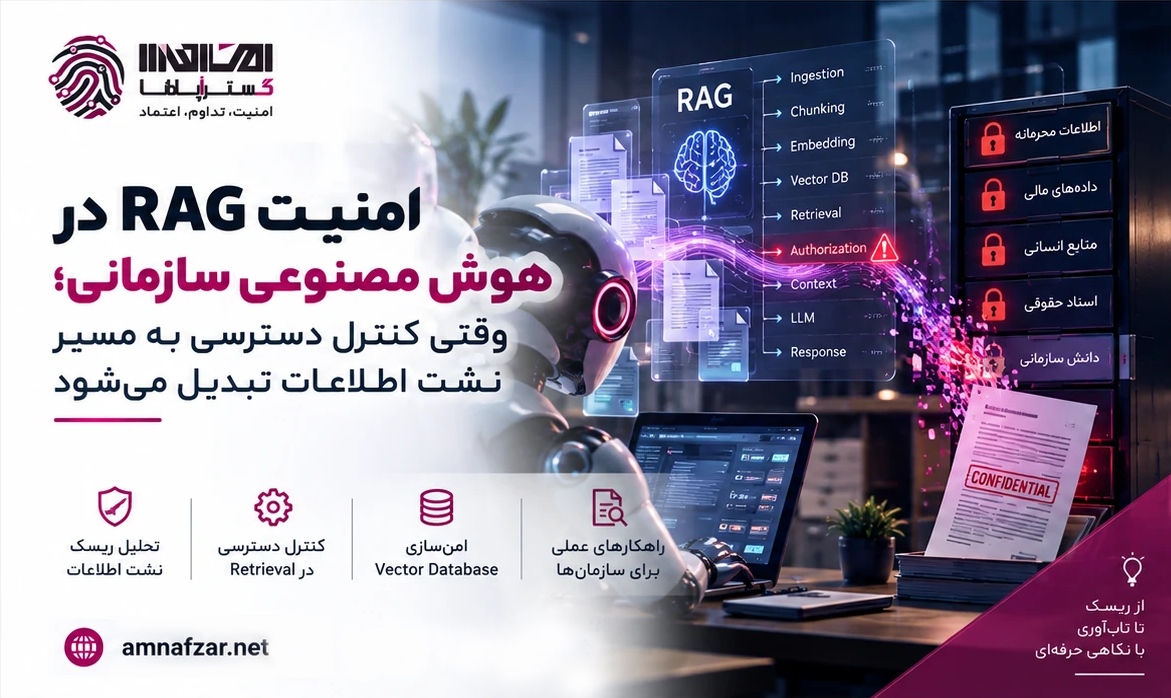
امنیت RAG در هوش مصنوعی سازمانی؛ وقتی کنترل دسترسی به مسیر نشت اطلاعات تبدیل میشود
امنیت RAG در هوش مصنوعی سازمانی؛ راهکارهای عملی کنترل دسترسی، امنسازی بازیابی اطلاعات و پیشگیری از نشت دادههای مالی و محرمانه پی...
۱۴۰۵/۰۷/۲۲
37
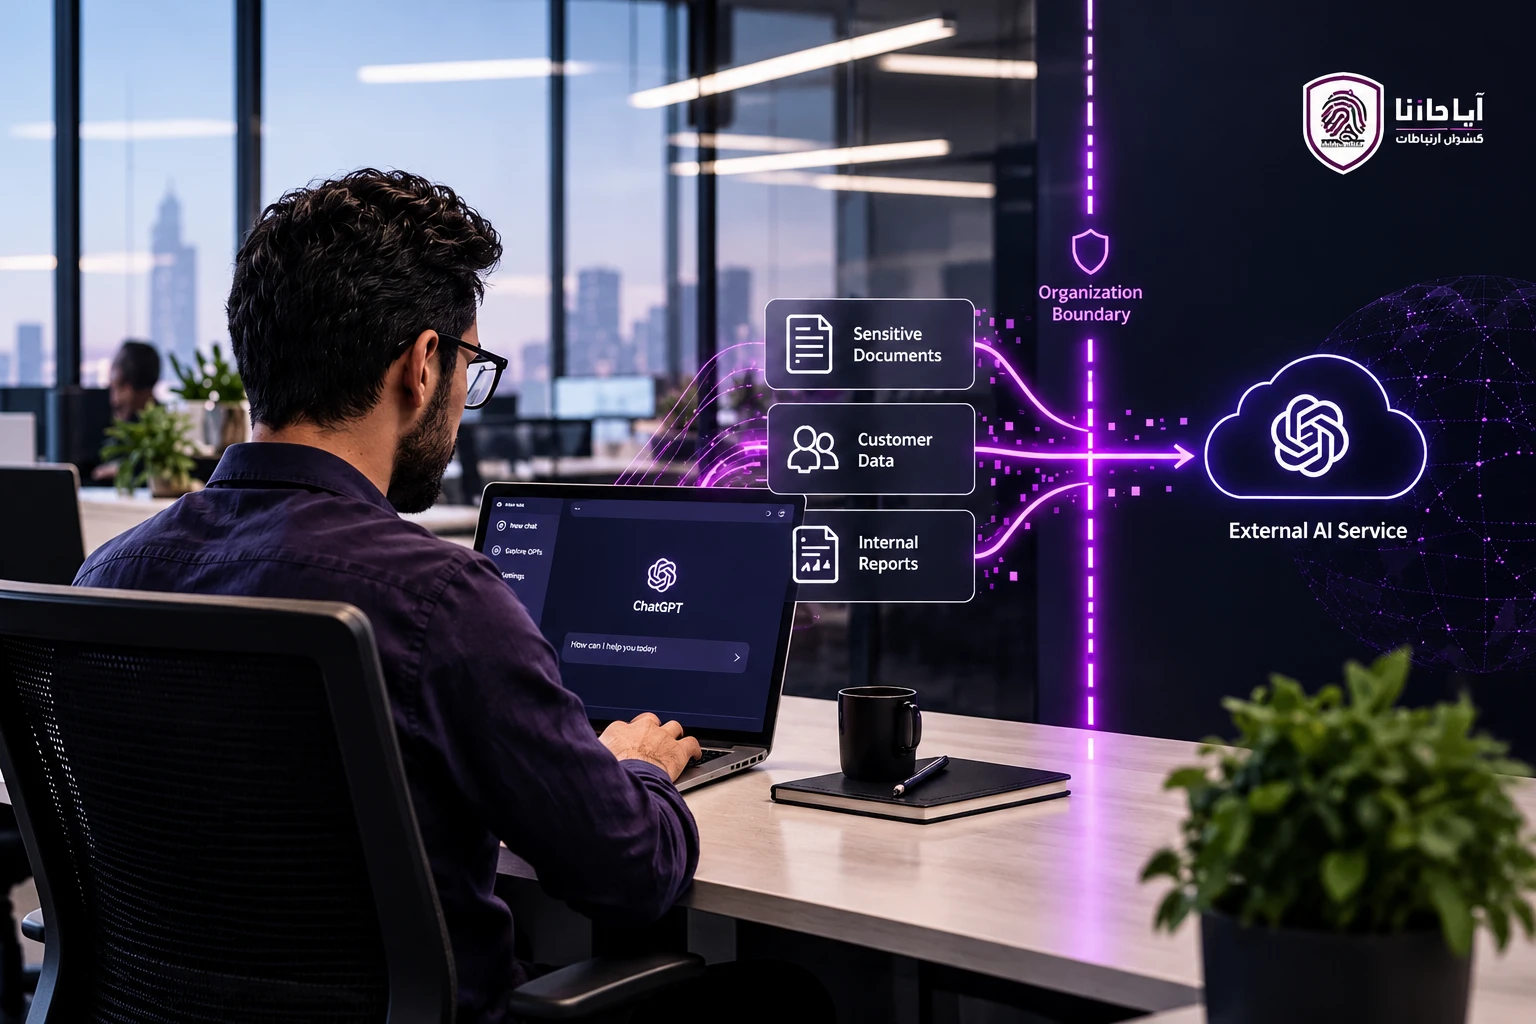
Shadow AI ؛ وقتی کارکنان بدون اطلاع سازمان از هوش مصنوعی استفاده میکنند
امروز کارکنان بسیاری از سازمانها از ابزارهای هوش مصنوعی برای نوشتن گزارش، تحلیل داده، تولید کد، ترجمه، خلاصهسازی اسناد و حتی تصمی...
۱۴۰۵/۰۷/۱۶
63
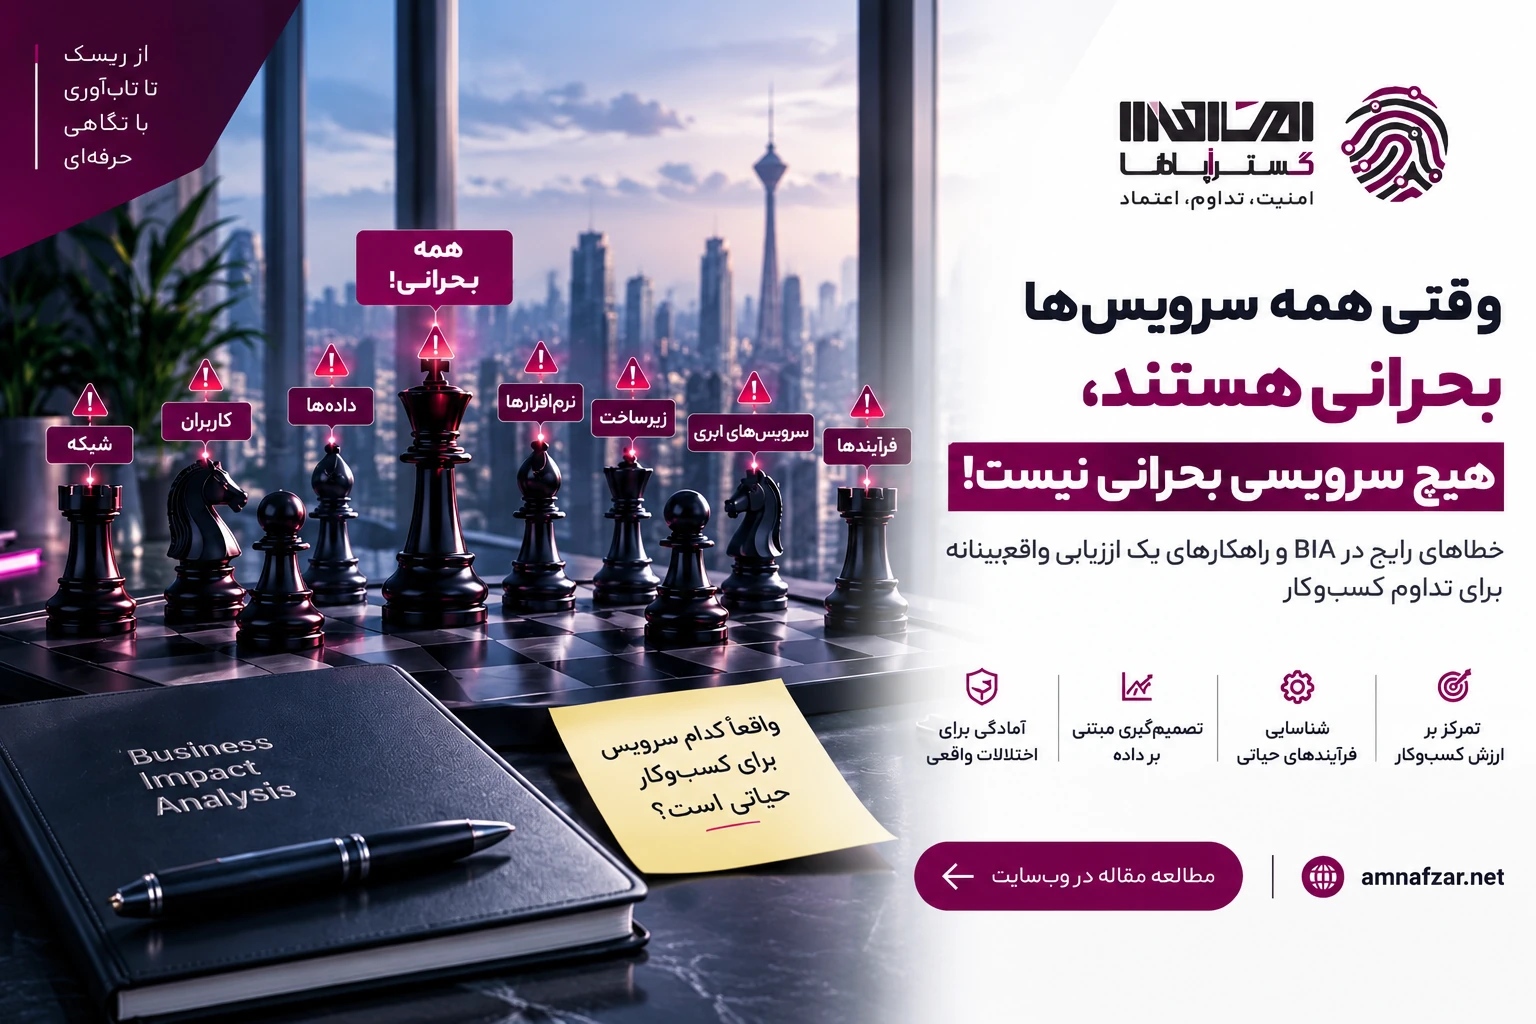
وقتی همه سرویسها بحرانی هستند، هیچ سرویسی بحرانی نیست؛ خطاهای رایج در BIA
تحلیل اثرات کسبوکار (BIA) نباید یک فرم نمایشی باشد. با ۶ اشتباه مرگبار در BIA، زنجیره وابستگیها و چارچوب ۴ مرحلهای ارزیابی تداو...
۱۴۰۵/۰۷/۰۵
71
بکارگیری هوش مصنوعی در ارزیابی امنیتی وبگاهها؛ از کشف آسیبپذیری تا تحلیل هوشمند ریسک
در بکارگیری هوش مصنوعی در ارزیابی امنیتی وبگاهها؛ هوش مصنوعی قرار نیست جایگزین متخصص امنیت شود؛ قرار است توانایی متخصص را برای تح...
۱۴۰۵/۰۶/۱۶
104
نقشه راه یکپارچهسازی ISO/IEC 27001 و ISO/IEC 42001 در سازمان
ISO 27001 پایه مدیریت امنیت اطلاعات را فراهم میکند و ISO 42001 مدیریت مسئولانه و نظاممند هوش مصنوعی را پوشش میدهد. یکپارچهسازی...
۱۴۰۵/۰۶/۰۶
180
تفاوتها و همپوشانیهای CSMS و ISO/IEC 42001
امنیت سایبری و حاکمیت هوش مصنوعی دو حوزه مکمل هستند. در این مقاله تفاوتها و همپوشانیهای CSMS و استاندارد ISO/IEC 42001 را بررسی...
۱۴۰۵/۰۵/۳۱
168
تمایز ISO/IEC 42001 و ISO/IEC 27001 در حاکمیت هوش مصنوعی و امنیت اطلاعات
تفاوت ISO/IEC 42001:2023 و ISO/IEC 27001:2022 را بررسی کنید؛ مقایسه AIMS و ISMS، کنترلهای پیوست الف، حاکمیت هوش مصنوعی و امنیت اط...
۱۴۰۵/۰۵/۱۰
224
استاندارد ISO/IEC 42001؛ حلقه گمشده امنیت و حاکمیت هوش مصنوعی در سازمانها
استاندارد ISO/IEC 42001 نخستین چارچوب بینالمللی مدیریت هوش مصنوعی است که به سازمانها در حاکمیت AI، مدیریت ریسک، نظارت بر سامانه...
۱۴۰۵/۰۵/۰۶
209
تولید محتوای مخرب توسط هوش مصنوعی: تهدیدات جدید فیشینگ و مهندسی اجتماعی در سازمانها
هوش مصنوعی چگونه حملات فیشینگ و مهندسی اجتماعی را متحول کرده است؟ بررسی تهدیدات جدید مبتنی بر AI و راهکارهای آگاهیبخشی امنیتی برا...
۱۴۰۴/۱۰/۱۵
367
هاردنینگ (Hardening) چیست؟ امنسازی و مقاومسازی، یک فرهنگ امنیتی در سازمانها
هاردنینگ یا امنسازی زیرساختها چیست و چرا به یک فرهنگ امنیتی مداوم در سازمانها تبدیل شده است؟ با اصول Hardening، کاهش سطح حمله و...
۱۴۰۴/۱۰/۰۸
583
تحلیل جامع آسیبپذیری React2Shell (CVE-2025-55182)
در این مقاله، تلاش شده است React2Shell بهصورت کاملاً مفهومی و عملی بررسی شود؛ از منطق فنیای که منجر به ایجاد این آسیبپذیری شده،...
۱۴۰۴/۰۹/۲۴
471
کنترلهای حیاتی امنیت سایبری CIS؛ ستون دفاع مدرن در برابر تهدیدات نوین
آشنایی با کنترلهای امنیتی CIS و نقش ParsUHM در پیادهسازی خودکار، کاهش ریسک و ارتقای بلوغ امنیتی سازمانها.
۱۴۰۴/۰۹/۱۷
315
انطباقسنجی زیرساختهای شبکه با استفاده از سامانه ParsUHM: رویکردی استانداردمحور برای تضمین تابآوری کسبوکار
سامانه ParsUHM با ارائه موتور انطباقسنجی هوشمند، امکان ارزیابی امنیتی مبتنی بر استانداردهارا فراهم میکند. این سامانه با خودکارسا...
۱۴۰۴/۰۹/۱۰
290
CISO کیست و چه نقشی در سازمان دارد؟
CISO کیست و چه نقشی در سازمان دارد؟ در این مطلب با وظایف، مسئولیتها، اهمیت استراتژیک و مهارتهای ضروری مدیر ارشد امنیت اطلاعات آش...
۱۴۰۴/۰۹/۰۳
391
طعم شیرین پایداری و توسعه کسبوکار با سامانه ParsUHM
اهمیت امنسازی مستمر زیرساختها، مراحل سختسازی، تحلیل شکاف امنیتی و مزایای استفاده از سامانه ParsUHM برای افزایش پایداری و تابآو...
۱۴۰۴/۰۸/۲۷
339
نقشهراه جامع تست نفوذ Active Directory راهنمای عملی برای متخصصان امنیت و مدیران شبکه
اگر شما نیز در زمینه امنیت شبکه و Active Directory فعالیت دارید یا علاقهمند به یادگیری عملی تست نفوذ هستید، پیشنهاد میکنیم این م...
۱۴۰۴/۰۸/۱۹
501
تشریح حملات IDN Homograph
حملات IDN Homograph با استفاده از کاراکترهای شبیه به هم ولی با ascii code متفاوت انجام می شود.
۱۴۰۴/۰۸/۱۲
406
راهنمای جامع حمله XSS: انواع، روشها و راههای مقابله
در دنیای امنیت وب، یکی از متداولترین و در عین حال خطرناکترین آسیبپذیریها، حمله XSS است. این نوع آسیبپذیری به مهاجم اجازه مید...
۱۴۰۴/۰۸/۰۵
595
نقش تحلیل SWOT در بهبود و توسعه کاتالوگ سرویس در چارچوب ITIL 4
تحلیل SWOT در چارچوب ITIL 4 ابزاری مؤثر برای بهبود و توسعه کاتالوگ سرویس است که با شناسایی نقاط قوت، ضعف، فرصتها و تهدیدها، به تص...
۱۴۰۴/۰۷/۲۷
524
ایزوافزار؛ راهکاری هوشمند برای مدیریت درخواستهای IT
ایزوافزار، سامانه هوشمند مدیریت درخواستهای IT بر پایه ITIL4؛ با کاتالوگ سرویس، مدیریت SLA و اتوماسیون گردش کار برای افزایش سرعت،...
۱۴۰۴/۰۷/۲۰
548
کاتالوگ سرویس؛ ستون فقرات مدیریت خدمات فناوری اطلاعات
چارچوب ITIL4 کاتالوگ سرویس (Service Catalog) را بهعنوان قلب شفافسازی و اتوماسیون خدمات معرفی میکند. وجود یک کاتالوگ سرویس منسج...
۱۴۰۴/۰۷/۱۳
668
ارزیابی امنیتی و تست نفوذ شبکه صنعتی (OT & ICS) در محیط Labshock: راهنمای تست نفوذ عملی
این گزارش فرآیند نصب و راهاندازی Labshock، بررسی معماری و ماژولهای آن، اجرای مجموعهای از حملات سایبری هدفمند با ابزارهای Kali...
۱۴۰۴/۰۶/۳۱
890
CVE-2025-29927 در Next.js: وقتی Middleware میتواند امنیت را دور بزند
⚠️ هشدار امنیتی برای توسعهدهندگان Next.js! کشف یک آسیبپذیری خطرناک (CVE-2025-29927) که به مهاجمان اجازه میدهد Middleware را به...
۱۴۰۴/۰۶/۲۵
565
ایزوافزار، راهکار یکپارچه GRC در حاکمیت فناوری اطلاعات؛ ابزاری برای مدیریت ریسک، انطباق و ارزشآفرینی
راهکار یکپارچه GRC (حکمرانی، مدیریت ریسک، انطباق) – ایزوافزار: تخصص در استانداردسازی ISO، ابزار ارزشآفرین و کنترل مؤثر فناوری اطل...
۱۴۰۴/۰۶/۱۵
654
نقش و اهمیت ماژول Asset & Configuration Management در سازمانها
ماژول Asset & Configuration Management به عنوان یکی از کلیدیترین بخشهای سیستمهای مدیریت خدمات فناوری اطلاعات (ITSM) با محوریت و...
۱۴۰۴/۰۶/۱۱
585
ارزیابی جامع امنیت سازمانی از طریق عملیات تیم قرمز (Red Team)
در این راهنمای جامع، با عملیات تیم قرمز (Red Teaming) برای ارزیابی امنیت سازمانی، مراحل اجرا، تفاوت با تست نفوذ، انواع حملات و ابز...
۱۴۰۴/۰۵/۳۰
816
راهنمای جامع الزامات و اجرای پروژههای تیم قرمز(Red Team)
این مقاله از امنافزار راهنمای عملی برای تعیین الزامات، قوانین درگیری (RoE)، تعهدات طرفین و ساختار گزارشنویسی در پروژههای تیم قر...
۱۴۰۴/۰۵/۱۸
1006
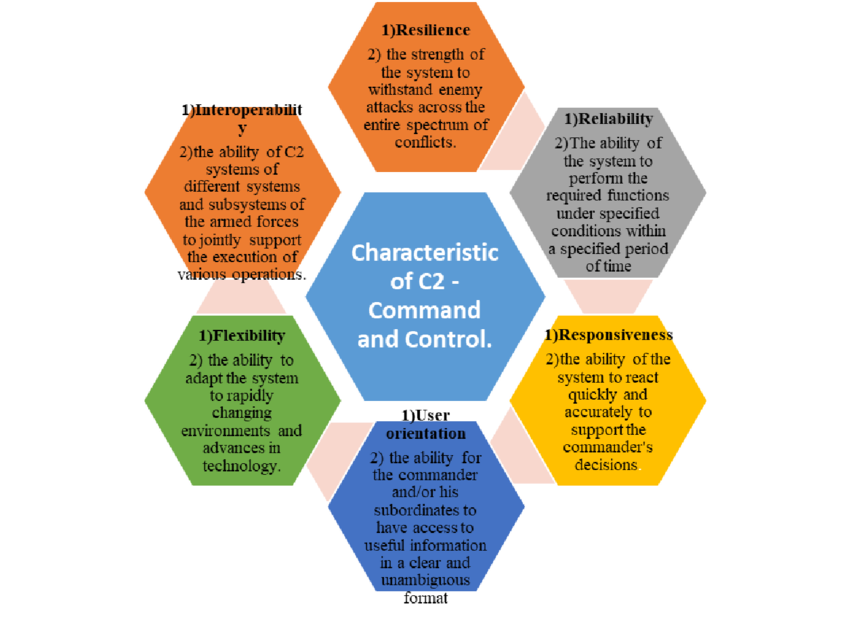
تحلیل و مقایسه جامع زیرساختهای فرماندهی و کنترل (C2)
در این مقاله تخصصی، به بررسی و مقایسه جامع ابزارهای فرماندهی و کنترل (C2) مانند Cobalt Strike، Mythic، Brute Ratel و سایر ابزارهای...
۱۴۰۴/۰۵/۱۵
1567
تطبیق چارچوب MITRE ATT&CK با الزامات ISO 27001 بخش اول
در این مقاله کاربردی، نحوه ارتباط چارچوب MITRE ATT&CK با الزامات ISO/IEC 27001:2022 را میخوانید و یاد میگیرید چطور تیم Red Team...
۱۴۰۴/۰۵/۱۱
883
آسیبپذیری XSS و راه های جلوگیری از آن
حملات XSS یکی از مهمترین تهدیدات امنیتی برای برنامههای وب هستند. با اجرای اقدامات پیشگیرانه مانند اعتبارسنجی ورودی، رمزگذاری خرو...
۱۴۰۳/۱۱/۰۳
883
آسیبپذیری SQL Injection (شناسایی، خطرات و روشهای مقابله)
SQL Injection یکی از آسیبپذیریهای رایج و خطرناک در دنیای امنیت وب است. رعایت اصول امنیتی در زمان توسعه نرمافزار میتواند از افش...
۱۴۰۳/۱۱/۰۲
1125
بررسی جامع OWASP Top 10: آسیبپذیریهای برتر امنیتی وب و راهحلهای مقابله با آنها
با آسیبپذیریهای برتر امنیتی وب طبق OWASP Top 10 آشنا شوید. در این مقاله جامع، انواع تهدیدات، روشهای سوءاستفاده و راهکارهای مقا...
۱۴۰۳/۱۰/۲۷
1193
روشهای تست جعبه سیاه، جعبه خاکستری و جعبه سفید در تست نفوذ وب
آشنایی با روشهای تست جعبه سیاه، جعبه خاکستری و جعبه سفید در تست نفوذ وب. بررسی مزایا، تفاوتها و کاربرد هر روش در ارزیابی امنیتی...
۱۴۰۳/۱۰/۲۴
2985
تست نفوذ وب: تعریف، اهداف و اهمیت
تست نفوذ وب یک فرآیند حیاتی برای حفظ امنیت و اعتماد کاربران در دنیای دیجیتال است. سرمایهگذاری در تست نفوذ وب نهتنها یک اقدام پیش...
۱۴۰۳/۱۰/۲۰
1100
بررسی سرویسهای ویندوز برای انطباقسنجی بر اساس CIS Level 1
بررسی و انطباق سرویسهای ویندوز با استاندارد CIS Level 1 یکی از گامهای کلیدی در بهبود امنیت سیستمها است. با پیادهسازی تنظیمات م...
۱۴۰۳/۱۰/۱۴
969
مدیریت امنیت سایبری سیستمهای فناوری عملیاتی (OT-CSMS) بر اساس استاندارد ISO/IEC 62443
در این مقاله به بررسی اهمیت امنیت سایبری OT، معرفی استاندارد ISO/IEC 62443، و روشهای پیادهسازی موفق آن خواهیم پرداخت تا مدیران و...
۱۴۰۳/۱۰/۰۹
3229
راهنمای جامع پیشگیری و ایمنسازی سیستمهای اسکادا: رویکردهای تکنیکال و عملیاتی
راهنمای جامع پیشگیری و ایمنسازی سیستمهای اسکادا با بررسی تهدیدات، آسیبپذیریها و معرفی رویکردهای تکنیکال و عملیاتی برای حفاظت ا...
۱۴۰۳/۱۰/۰۳
981
‹
1
2
3
›
 02191094270
 office@amnafzar.net
02191094270
office@amnafzar.net