 02191094270
 office@amnafzar.net
تمایز ISO/IEC 42001 و ISO/IEC 27001 در حاکمیت هوش مصنوعی و امنیت اطلاعات
۱۴۰۵/۰۵/۱۰
تمایز ISO/IEC 42001 و ISO/IEC 27001 در حاکمیت هوش مصنوعی و امنیت اطلاعات
استقرار سامانههای مبتنی بر هوش مصنوعی نیازمند چارچوبهای مدیریتی مشخص برای مهار ریسکهای فنی، قانونی و تصمیمگیری است. توسعه روزافزون مدلهای زاینده و الگوریتمهای خودکارساز موجب شده تا سازمانها به استانداردهای بینالمللی ارزیابی و حاکمیت روی آورند. استاندارد ISO/IEC 42001:2023 بهمنظور تدوین الزامات سیستم مدیریت هوش مصنوعی (AIMS) تدوین شده است؛ با این حال، پرسش بنیادین بسیاری از مدیران فناوری و امنیت اطلاعات این است که نسبت این استاندارد جدید با استاندارد نامآشنای ISO/IEC 27001:2022 در سیستم مدیریت امنیت اطلاعات (ISMS) چیست و پیادهسازی همزمان آنها چه ارزشافزودهای تولید میکند.
برخی رویکردهای غیردقیق این دو استاندارد را همپوشان یا جایگزین یکدیگر قلمداد میکنند. واقعیت فنی این است که ISO/IEC 42001 و ISO/IEC 27001 دو لایه متوالی و مکمل از معماری حاکمیت داده و فناوری در سازمان به شمار میروند. در این مقاله به بررسی تفاوتهای ساختاری، تحلیل اهداف کنترلی در پیوست الف (Annex A) هر دو استاندارد و نحوه یکپارچهسازی آنها در بستر اعتماد دیجیتال میپردازیم.
مبانی و قلمرو کارکردی دو استاندارد
برای درک صحیح رابطه میان این دو استاندارد، باید نقطه تمرکز و هدف غایی هر یک از آنها بهروشنی تبیین گردد. هر دو استاندارد از ساختار سطح بالای سازمان بینالمللی استانداردسازی پیروی میکنند؛ یعنی اصولی نظیر تعهد رهبری، خطمشیگذاری، ارزیابی ریسک، تخصیص منابع، پایش عملکرد، ممیزی داخلی، اقدامات اصلاحی و چرخه بهبود مستمر در هر دو ساختار مبنای عمل قرار گرفتهاند.
تفاوت بنیادین در قلمرو و دامنه حفاظتی نهفته است. استاندارد ISO/IEC 27001 امنیت اطلاعات را حول سه محور محرمانگی، یکپارچگی و دسترسپذیری داراییهای اطلاعاتی تعریف میکند. تمرکز این استاندارد بر جلوگیری از دسترسیهای غیرمجاز، نشت دادهها، اختلال در خدمات و کاهش آسیبپذیریهای زیرساختی است. در نقطه مقابل، استاندارد ISO/IEC 42001 حاکمیت را بر ماهیت رفتار و پیامد تصمیمات مدلهای هوش مصنوعی متمرکز میسازد. مسائلی نظیر شفافیت الگوریتمی، سوگیری دادهها، خطاهای برآمده از توهم مدل، مسئولیتپذیری در تصمیمهای حساس و حقوق افراد متأثر از سیستم، در هسته ISO/IEC 42001 قرار دارند. بنابراین، اگر ۲۷۰۰۱ محافظ زیرساخت و داده باشد، ۴۲۰۰۱ ناظر بر منطق و پیامد پردازش داده توسط هوش مصنوعی است.
مطالعه بیشتر: تغییرات عمده در استاندارد ISO/IEC 27001:2022 و ISO/IEC 27002:2022 و دوره انتقال به نسخه جدید
مقایسه ساختار پیوست الف (Annex A)
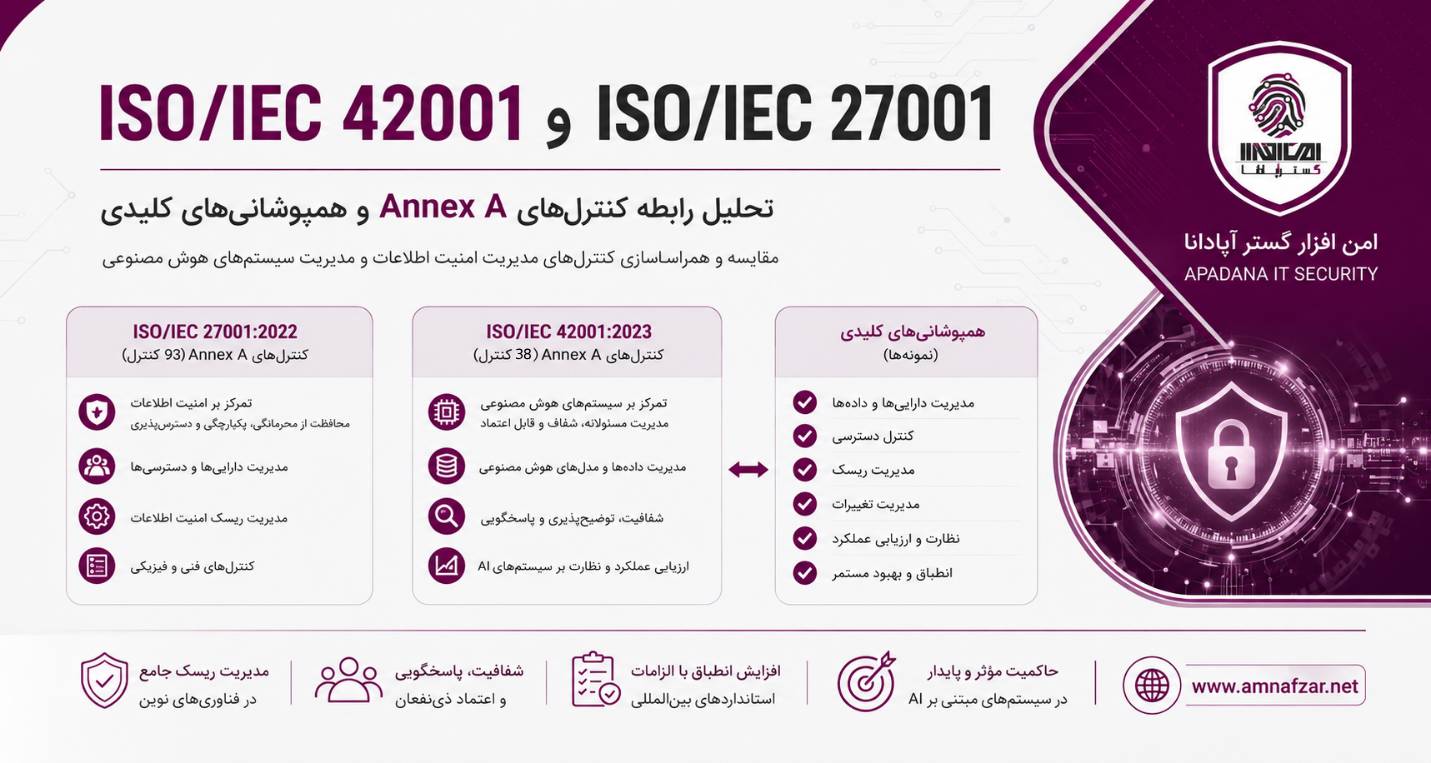
پیوست الف در هر دو استاندارد، فهرست کنترلهای مرجع را برای پیادهسازی بیانیه انطباق مشخص میکند. تحلیل محتوایی این کنترلها عمق تمایز رویکردی دو چارچوب را نمایان میسازد.
استاندارد ISO/IEC 27001:2022 دارای ۹۳ کنترل مرجع است که در ۴ دسته موضوعی سازماندهی شدهاند: کنترلهای سازمانی، کنترلهای افراد، کنترلهای فیزیکی و کنترلهای فناورانه. این کنترلها بر حفاظت از محیط ذخیرهسازی، پیکربندی تجهیزات شبکه، رمزنگاری، مدیریت دسترسی کاربران و پاسخ به رخدادهای سایبری تمرکز دارند.
در سوی دیگر، استاندارد ISO/IEC 42001:2023 شامل ۳۸ کنترل تخصصی در ۹ هدف کنترلی است. راهنمای تفصیلی پیادهسازی این کنترلها در پیوست ب (Annex B) همان سند و اسناد تکمیلی مرتبط مانند ISO/IEC 23894 تبیین شده است. دستهبندی اهداف کنترلی در پیوست الف استاندارد ۴۲۰۰۱ عبارتاند از:
یک. خطمشیهای مرتبط با هوش مصنوعی
دو. سازماندهی داخلی و تخصیص نقشها
سه. منابع مورد نیاز سامانههای هوش مصنوعی
چهار. تحلیل اثرات سامانههای هوش مصنوعی
پنج. چرخه عمر سامانه هوش مصنوعی
شش. دادههای مورد استفاده در هوش مصنوعی
هفت. ارائه اطلاعات به ذینفعان
هشت. بهرهبرداری و کاربرد سامانههای هوش مصنوعی
نه. روابط با اشخاص ثالث و مشتریان
این ساختار نشان میدهد که کنترلهای ۴۲۰۰۱ بهطور انحصاری به چالشهای توسعه، اعتبارسنجی و کاربرد الگوریتمها میپردازند.
کنترلهای اختصاصی حاکمیت هوش مصنوعی در ISO/IEC 42001
بررسی تفصیلی ۳۸ کنترل ISO/IEC 42001 ابعادی را پوشش میدهد که در سیستمهای سنتی امنیت اطلاعات موضوعیت نداشتهاند:
مدیریت چرخه عمر سامانه: این کنترلها کل فرایند از تعریف مسئله، انتخاب معماری مدل، جمعآوری و برچسبگذاری داده، آموزش، اعتبارسنجی و آزمون تا استقرار، پایش میدانی، بازآموزی و در نهایت خروج مدل از چرخه عملیاتی را تحت کنترل قرار میدهند.
حاکمیت داده و ردیابی منشأ: کیفیت دادههای آموزشی و ارزیابی، اعتبار برچسبها، کفایت آماری، سازگاری توزیع دادهها و مستندسازی زنجیره تأمین داده در این بخش الزامی میشود تا از اثرگذاری دادههای مسموم یا ناقص بر تصمیم مدل جلوگیری شود.
شفافیت و توضیحپذیری: سازمان موظف است محدودیتهای عملکردی مدل، معیارهای خطای پذیرفتهشده و منطق تصمیمگیری را برای کاربران و ارزیابان شفاف سازد تا پدیده جعبه سیاه به حداقل برسد.
ارزیابی اثرات سامانههای هوش مصنوعی: ارزیابی ریسک در ۴۲۰۰۱ فراتر از زیان مالی یا امنیتی رفته و پیامدهای اخلاقی، حقوقی، اجتماعی و آثار منفی تصمیمات نادرست بر ذینفعان را به شکل مدون میسنجد.
نظارت و عاملیت انسانی: تعریف ساختار انسان در چرخه تصمیمگیری برای مهار ریسک ناشی از اعتماد بیش از حد کاربران به خروجی سیستم، امکان مداخله دستی، لغو تصمیم خودکار و کلید قطع اضطراری برای مدلها را تضمین میکند.
پایش پایداری مدل و پدیده جابهجایی: رفتارهای مدل پس از استقرار بر اثر تغییر الگوهای ورودی دچار افت عملکرد یا تغییر رفتار میشود. پایش مداوم دقت، سوگیری و رفتارهای انحرافی از وظایف مستمر در این استاندارد است.
یکپارچهسازی AIMS و ISMS در عمل
استقرار سیستم مدیریت هوش مصنوعی در سازمانی که فاقد بلوغ امنیت اطلاعات باشد، عملاً غیرممکن یا بسیار پرریسک است. یک مدل هوش مصنوعی در نهایت نرمافزاری است که روی سرورها، خوشههای پردازشی یا بسترهای ابری میزبانی میشود و از پایگاههای داده تغذیه میکند. اگر تدابیر امنیت اطلاعات مانند مدیریت آسیبپذیری، امنیت شبکه، تفکیک دسترسی و ثبت وقایع در بستر ISO/IEC 27001 برقرار نباشد، مدل هوش مصنوعی در برابر حملاتی نظیر سرقت وزنهای مدل، دستکاری دادههای آموزشی و تزریق دستورها آسیبپذیر خواهد بود.
از این رو، سازمانهای پیشرو با رویکرد ادغام سیستمهای مدیریتی عمل میکنند. فرایندهای عمومی مدیریت مستندات، مدیریت تغییرات، سنجش ریسکهای امنیتی، برنامهریزی ممیزی داخلی، آموزش پرسنل و بازنگری مدیریت در یک سامانه واحد تجمیع میشوند. سپس، الزامات تخصصی هوش مصنوعی شامل کنترل خطاهای مدل، ارزیابی سوگیری، مدیریت زنجیره تأمین الگوریتم و تعامل انسان با هوش مصنوعی در قالب لایهای حاکمیتی بر روی ستونهای ISMS استقرار مییابد. این مدل مانع از تولید مستندات موازی، افزایش بوروکراسی اداری و تحمیل هزینههای غیرضروری میگردد.
بخش تحلیلی و نتیجهگیری فنی
بررسی تطبیقی دو چارچوب ISO/IEC 27001 و ISO/IEC 42001 مشخص میسازد که این دو استاندارد مکملهای غیرقابل تفکیک در زنجیره اعتماد دیجیتال هستند. فقدان کنترلهای امنیت اطلاعات موجودیت فنی مدلهای هوش مصنوعی را در معرض نفوذ و سرقت قرار میدهد، در حالی که تمرکز انحصاری بر امنیت اطلاعات بدون در نظر گرفتن حاکمیت هوش مصنوعی، سازمان را در برابر ریسکهای ناشی از قضاوت نادرست مدل، نقض مقررات شفافیت و پیامدهای سوگیری الگوریتمی آسیبپذیر میسازد. پیوست الف در استاندارد ۴۲۰۰۱ مکمل منطقی کنترلهای امنیتی ۲۷۰۰۱ است؛ بهگونهای که الزامات کیفی، اخلاقی و چرخهعمر الگوریتمها بر بستر زیرساختهای ایمن اطلاعاتی استقرار یابند. همگرایی این دو استاندارد با رویکردهای ارزیابی ریسک نظیر چارچوب مدیریت ریسک هوش مصنوعی سازمان ملی استاندارد و فناوری (NIST AI RMF)، رویکرد حاکمیتی یکپارچهای برای مدیریت داراییها و الگوریتمها فراهم میآورد. سازمانهایی که فرآیندهای سیستم مدیریت امنیت اطلاعات را با سیستم مدیریت هوش مصنوعی همگامسازی کنند، ضمن جلوگیری از دوبارهکاری در استقرار فرآیندها، تصمیمگیری مبتنی بر مدلهای هوش مصنوعی را از ابعاد ایمنی داده، پاسخگویی و انطباق تضمین مینمایند.
مطالعه بیشتر : تفاوتها و همپوشانیهای CSMS و ISO/IEC 42001
خلاصه مدیریتی
ISO/IEC 27001 امنیت داده و زیرساخت را تضمین میکند و ISO/IEC 42001 با ۳۸ کنترل در پیوست الف حاکمیت، اخلاق و چرخه عمر تصمیمگیری هوش مصنوعی را تثبیت مینماید. تلفیق این دو استاندارد بر بستر مدیریتی یکپارچه بدون ساختارهای موازی، زیربنای اعتماد دیجیتال سازمانی را شکل میدهد.
پیادهسازی ISO/IEC 42001:2023 نباید به معنای ایجاد یک سیستم مدیریتی جدید، افزایش مستندات یا دوبارهکاری باشد. اگر سازمان شما پیش از این ISO/IEC 27001 را استقرار داده است، بخش قابل توجهی از الزامات، فرآیندها و کنترلها قابلیت همپوشانی و یکپارچهسازی دارند.
در امن افزار گستر آپادانا با تحلیل دقیق همپوشانیهای دو استاندارد، به سازمانها کمک میکنیم تا سیستم مدیریت هوش مصنوعی (AIMS) را بر بستر سیستم مدیریت امنیت اطلاعات (ISMS) توسعه دهند؛ به گونهای که از ایجاد فرآیندهای موازی، مستندات تکراری و هزینههای غیرضروری جلوگیری شود.